Control de acceso por QR que valida contra tu propio sistema
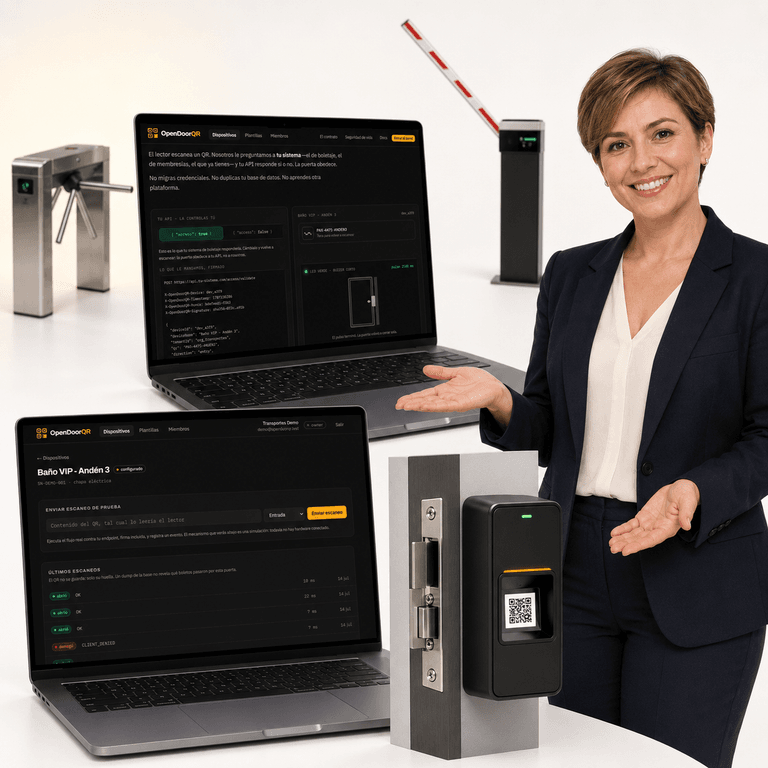
El lector escanea un QR. Le preguntamos a tu sistema si esa persona puede pasar, y tu API responde sí o no. La puerta obedece — sin migrar tus credenciales a otra plataforma.
¿Qué es OpenDoorQR?
OpenDoorQR es una plataforma de control de acceso físico (puertas, plumas, torniquetes) que no administra credenciales: reutiliza las que ya emites. Un lector escanea el QR de un boleto, membresía o gafete existente y OpenDoorQR lo reenvía —firmado— a la API de tu propio sistema, que decide en vivo si se permite el paso. Combina la venta del hardware (lectores y kits por tipo de puerta) con una suscripción por dispositivo.
Problemas que resuelve
Dos fuentes de verdad
Tu sistema de boletaje o membresías por un lado y una base de credenciales de acceso por otro: sincronizarlas es frágil y siempre queda desfasada.
Acceso a zonas que no deberían
Personas sin boleto vigente entran a andenes, áreas VIP o zonas restringidas porque el control no consulta tu sistema real.
Integraciones eternas
Cada sistema de acceso quiere ser el dueño de los datos; conectar el tuyo se vuelve un proyecto de meses.
Hardware que no combina
Chapa eléctrica, maglock, pluma vehicular o torniquete: cada puerta pide algo distinto y termina en un rompecabezas.
Lo que ganas
- Tu sistema sigue siendo la única fuente de verdad: cero sincronizaciones
- Integración mínima: un endpoint que responde sí o no y listo
- Cancelas un boleto y el acceso se corta en tiempo real
- Un mismo lector para muchos tipos de puerta, con kits intercambiables
- Funciona aun sin internet, con política de respaldo por dispositivo
- Multiempresa y seguro: secretos cifrados y webhooks firmados
- Salida siempre libre: por diseño, el software nunca puede encerrar a nadie
Módulos y capacidades
- Validación delegada a tu API por webhook firmado (HMAC + anti-repetición)
- Mapeo low-code de la respuesta de tu sistema, sin programar
- Tiempo de respuesta configurable con reintentos y política de fallo
- Panel web multiempresa: dispositivos, usuarios, roles y bitácora
- Plantillas de configuración que se copian al dispositivo
- Lectores con salida normalizada (relé + Wiegand) para cualquier puerta
- Modo offline configurable por dispositivo (denegar / permitir / caché)
- Gestión de flota: configuración remota, OTA, salud y analíticas de uso
- Egreso libre mecánico garantizado (seguridad de vida)
- API y entorno de pruebas para validar tu integración de punta a punta
¿Para quién es? Empresas que ya emiten QR y quieren controlar el acceso físico validándolo contra su propio sistema: transporte de personal (andenes, áreas VIP), estacionamientos y plumas vehiculares, eventos con boletaje, gimnasios y clubes con membresías.
Preguntas frecuentes
¿OpenDoorQR administra las credenciales o los QR?
No. Ese es justamente el diferenciador: reutiliza los QR que ya emites (boletos, membresías, gafetes). El lector escanea y OpenDoorQR le pregunta a tu sistema si esa persona puede pasar.
¿Qué tan difícil es la integración?
Mínima. Tu sistema solo necesita un endpoint que responda permitir o denegar. Un mapeo low-code traduce la forma de tu respuesta sin que tengas que programar de más.
¿Qué pasa si se cae el internet?
Cada dispositivo tiene una política de respaldo configurable: denegar, permitir o usar una caché local, según lo que tu operación necesite.
¿Sirve para plumas vehiculares y torniquetes?
Sí. Un mismo lector, con salida normalizada, sirve para chapa eléctrica, maglock, pluma vehicular, torniquete u operador automático mediante kits intercambiables.
¿Es seguro?
Sí. Los webhooks a tu API van firmados (HMAC con anti-repetición), los secretos se guardan cifrados y es multiempresa con datos aislados. Además, por diseño el software nunca puede impedir la salida.
Soluciones relacionadas
CondoPass
Tu visita llega y la caseta ya sabe quién es.
APIClix
Mantenimiento preventivo y CMMS sin caos operativo.
PizarraBus
Tablero de salidas de autobuses y avisos en Smart TVs.
¿Listo para poner OpenDoorQR a trabajar?
Cuéntanos tu operación y te decimos cómo encaja.